
Ein Informationssicherheits-Managementsystem nach ISO 27001 muss im Alltag funktionieren und im Audit belegbar sein. Sie lernen, Anwendungsbereich, Risikobewertung, Maßnahmen und Zertifizierung zu strukturieren.
55 Min.
Multimodal
Über 30 Sprachen
Teilnahmebescheinigung
ISO/IEC 27001:2022 ist der international anerkannte Standard für Informationssicherheit und wird von Kunden, Versicherern und Regulierung (NIS-2, DORA, TISAX) immer häufiger als Nachweis erwartet. Viele Unternehmen scheitern nicht an der Technik, sondern an der Systematik: unklarer Anwendungsbereich, fehlende Risikomethodik, nicht gelebte Richtlinien und lückenhafte Nachweise. Ein ISMS muss deshalb von Anfang an so aufgebaut werden, dass es im Alltag funktioniert und im Audit belegbar ist.
00 Grundlagen und Struktur der ISO 27001
01 Anwendungsbereich, Kontext und Führung
02 Risikobewertung, Risikobehandlung und SoA
03 Maßnahmen nach Anhang A
04 Betrieb, Audit und Zertifizierung
05 Fazit
06 Lernerfolgskontrolle inkl. Zertifikat
Informationssicherheitsbeauftragte, IT-Leitung, Compliance-Verantwortliche und Projektleitungen, die ein ISMS einführen oder zertifizieren lassen möchten.
Führende Organisationen vertrauen Bridgly


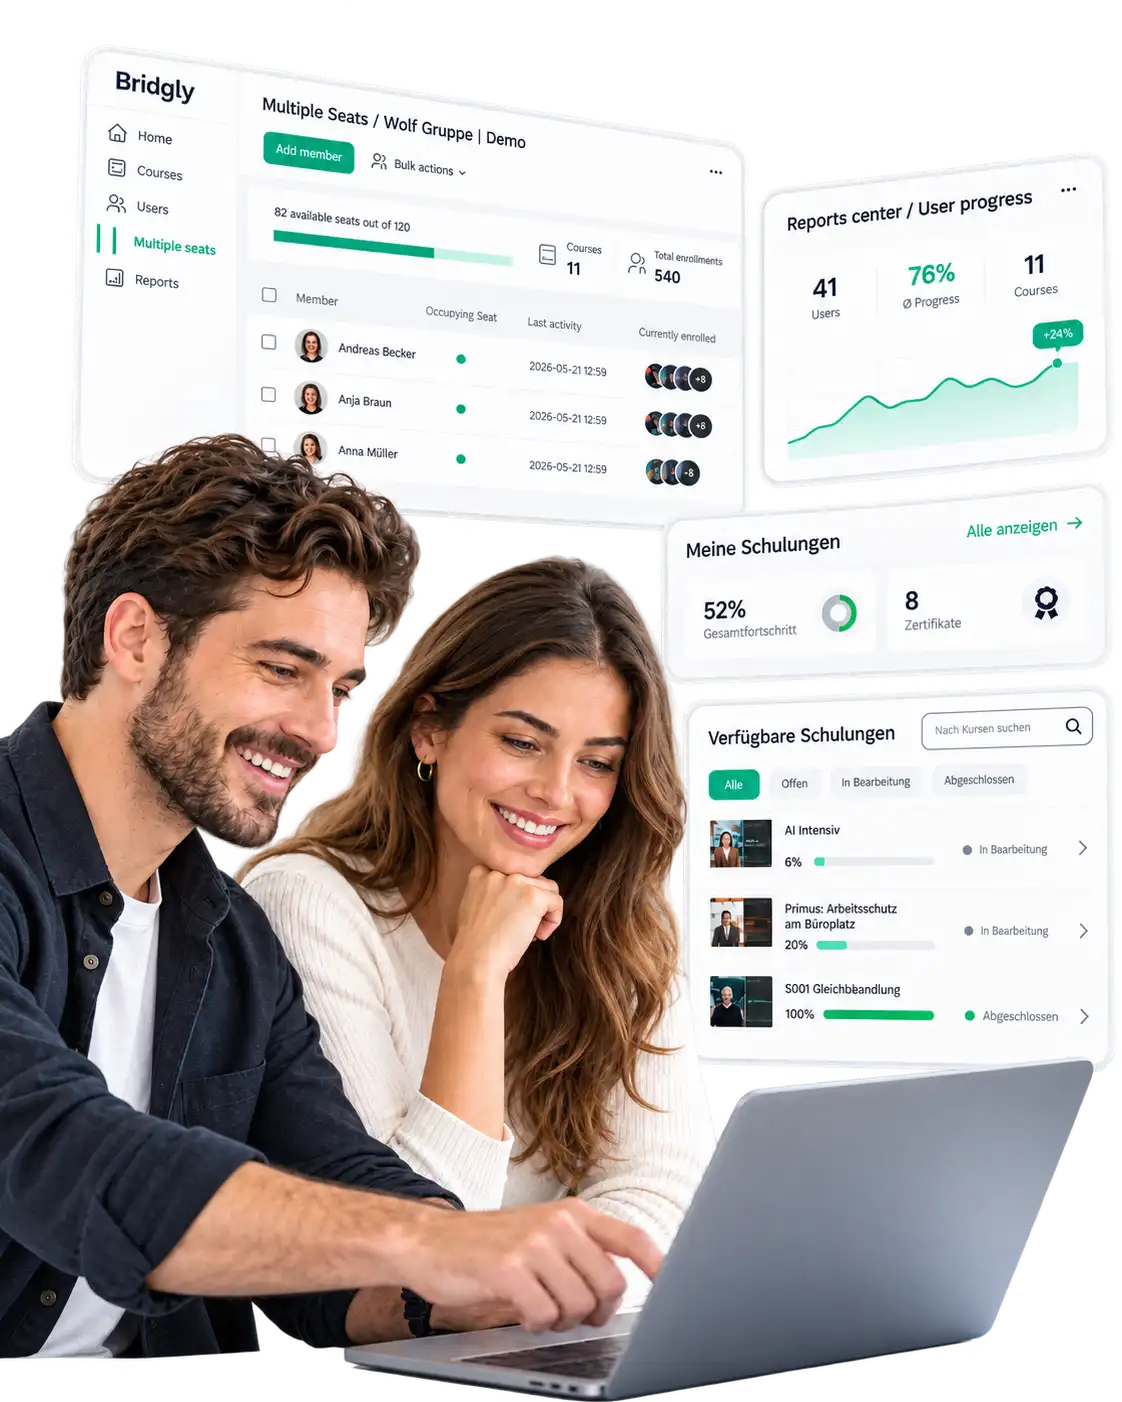
Unsere Plattform bündelt alle Funktionen des Schulungsmanagements von der Planung bis zum Reporting an einem Ort.
Schulungs-Organisation
Legen Sie fest, wer wann mit welchen Inhalten geschult wird.
Schulungs-Dokumentation
Sehen Sie jederzeit, wer wann welche Inhalte abgeschlossen hat.
Teilnehmende verwalten
CSV-Import, Lerngruppen und Zugriffsrechte an einer Stelle.
Automatisch
erinnern
Fristen und wiederkehrende Schulungen laufen automatisch.
Hier finden Sie die wichtigsten Antworten.
Unterweisungen und Weiterbildungen für Unternehmen und öffentliche Auftraggeber – auditsicher dokumentiert und praxisnah.
Jetzt Kontakt aufnehmen
Bridgly ist der europäische Schulungspartner für auditsichere, individuelle und automatisierte Unterweisungen und Weiterbildungen.
 Wir unterstützen die IHK-Initiative Pack ma's digital, um der Wirtschaft in Oberbayern bei der Digitalisierung weiter zu helfen und die Zukunft des Standorts zu sichern.
Hinweis: Texte, Bilder und Videos auf dieser Website wurden teilweise mit Künstlicher Intelligenz generiert.
Alle Inhalte dienen der Information und wurden sorgfältig journalistisch geprüft, erheben jedoch keinen Anspruch auf Vollständigkeit oder rechtliche Verbindlichkeit.