Mit NIS-2 wächst der Kreis regulierter Unternehmen in Deutschland auf rund 30.000 Einrichtungen. Sie lernen, die Betroffenheit zu prüfen und Registrierungs- und Meldepflichten umzusetzen.
55 Min.
Multimodal
Über 30 Sprachen
Teilnahmebescheinigung
Mit NIS-2 und dem NIS-2-Umsetzungsgesetz wird der Kreis der regulierten Unternehmen in Deutschland auf rund 30.000 besonders wichtige und wichtige Einrichtungen ausgeweitet, weit über die klassischen KRITIS-Betreiber hinaus. Betroffene Unternehmen müssen sich beim BSI registrieren, erhebliche Sicherheitsvorfälle innerhalb von 24 Stunden erstmelden, Risikomanagementmaßnahmen nach dem Stand der Technik umsetzen und die Lieferkette einbeziehen. Die Geschäftsleitung haftet gegenüber der eigenen Einrichtung für die Umsetzung und ist zur Schulung verpflichtet.
00 Grundlagen: NIS-2 und deutsches Umsetzungsgesetz
01 Betroffenheitsprüfung und Registrierung
02 Meldepflichten bei Sicherheitsvorfällen
03 Risikomanagementmaßnahmen und Lieferkette
04 Geschäftsleitungspflichten, Aufsicht und Sanktionen
05 Fazit
06 Lernerfolgskontrolle inkl. Zertifikat
Geschäftsleitung, IT-Sicherheits- und Compliance-Verantwortliche sowie Informationssicherheitsbeauftragte in potenziell betroffenen Unternehmen und KRITIS-Betreibern.
Führende Organisationen vertrauen Bridgly
.png)

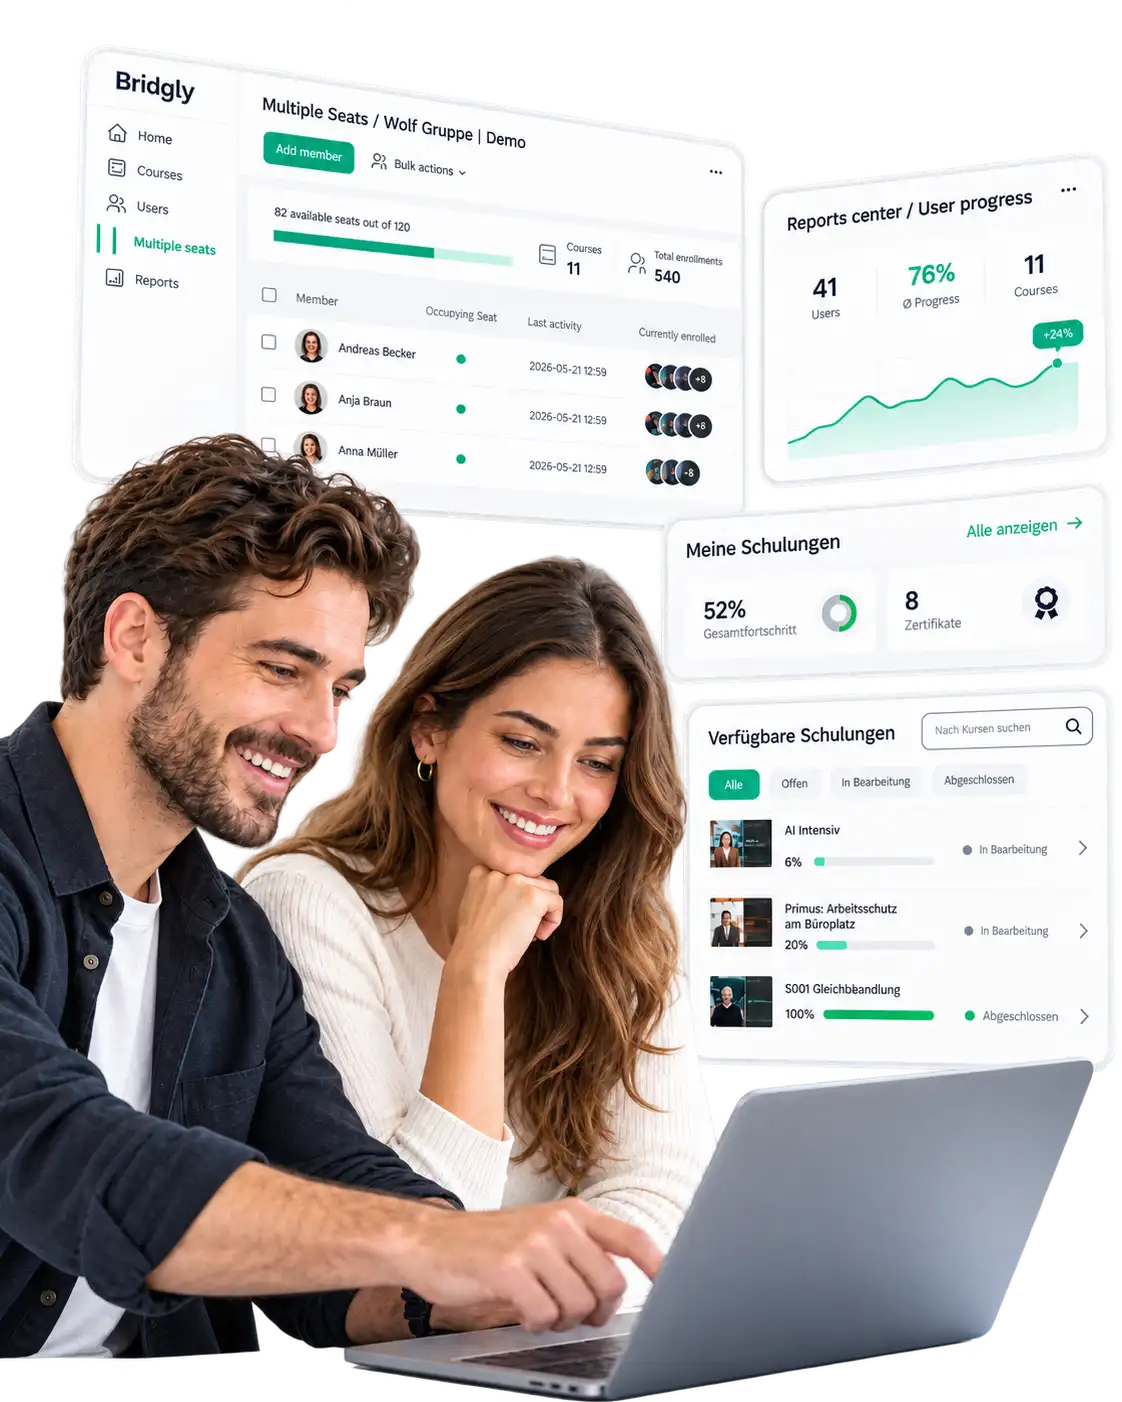
Unsere Plattform bündelt alle Funktionen des Schulungsmanagements von der Planung bis zum Reporting an einem Ort.
Schulungs-Organisation
Legen Sie fest, wer wann mit welchen Inhalten geschult wird.
Schulungs-Dokumentation
Sehen Sie jederzeit, wer wann welche Inhalte abgeschlossen hat.
Teilnehmende verwalten
CSV-Import, Lerngruppen und Zugriffsrechte an einer Stelle.
Automatisch
erinnern
Fristen und wiederkehrende Schulungen laufen automatisch.
Hier finden Sie die wichtigsten Antworten.
Ja — faktisch, auch wenn die DSGVO keine ausdrückliche Schulungspflicht für alle Beschäftigten formuliert. Artikel 39 Absatz 1 Buchstabe b DSGVO verpflichtet den Datenschutzbeauftragten zur Sensibilisierung und Schulung der an Verarbeitungsvorgängen beteiligten Mitarbeitenden. Hinzu kommt Artikel 32 DSGVO: Er fordert angemessene technische und organisatorische Maßnahmen, und Schulungen zählen dabei zu den organisatorischen Schlüsselmaßnahmen. Die Rechenschaftspflicht nach Artikel 5 Absatz 2 verlangt, die Einhaltung der Datenschutzgrundsätze nachweisen zu können — ohne dokumentierte Schulungen ist dieser Nachweis kaum zu führen. Aufsichtsbehörden bewerten fehlende Mitarbeiterschulungen daher regelmäßig als eigenständigen Verstoß, nicht nur als erschwerenden Umstand.
Die verbreitetsten Angriffswege zielen auf Menschen, nicht auf Technik. Dazu zählen: Phishing und Spear-Phishing — Nachrichten, die Zugangsdaten abgreifen; CEO-Fraud — gefälschte Anweisungen vermeintlicher Vorgesetzter; Ransomware — Verschlüsselung nach Klick auf Anhang oder Link; Social Engineering — Manipulation über Telefon, Chat oder persönlich; schwache und wiederverwendete Passwörter; mobile Geräte, Wechseldatenträger und offene WLAN-Netze. Eine wirksame Schulung vermittelt die Erkennungsmerkmale, sicheres Verhalten bei E-Mails, Passwörtern und Daten — und vor allem klare Meldewege. Der Zeitraum zwischen Vorfall und Meldung entscheidet über den Schaden.
Sie verschärft die Folgen erheblich. Aufsichtsbehörden werten fehlende Schulungen als Verstoß gegen die Rechenschaftspflicht (Artikel 5 Absatz 2 DSGVO) und gegen die Pflicht zu organisatorischen Maßnahmen (Artikel 32 DSGVO). Für Verstöße gegen Artikel 32 gilt der Bußgeldrahmen des Artikels 83 Absatz 4 DSGVO: bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Der häufig zitierte höhere Rahmen von 20 Millionen Euro oder 4 Prozent nach Absatz 5 betrifft andere Verstöße, etwa gegen die Verarbeitungsgrundsätze oder Betroffenenrechte. Hinzu kommen Schadensersatzansprüche Betroffener nach Artikel 82 DSGVO und Reputationsschäden. In der Praxis lautet die erste Frage nach einem Vorfall fast immer, ob die Mitarbeitenden nachweislich geschult wurden.
Die NIS-2-Richtlinie ist in Deutschland umgesetzt: Das geänderte BSI-Gesetz ist seit dem 6. Dezember 2025 in Kraft. Maßgeblich sind seither die deutschen Vorschriften, nicht mehr die Richtlinienartikel. § 30 Absatz 2 Nummer 7 BSIG nennt „grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik“ als eine von zehn Risikomanagementmaßnahmen, die betroffene Einrichtungen ergreifen müssen. Diese Pflicht ist bußgeldbewehrt. Für Geschäftsleitungen gilt zusätzlich § 38 BSIG: Sie müssen die Maßnahmen umsetzen und ihre Umsetzung überwachen (Absatz 1), haften bei Pflichtverletzung nach den Regeln des Gesellschaftsrechts (Absatz 2) und müssen selbst regelmäßig an Schulungen teilnehmen (Absatz 3). Der Bußgeldrahmen ist gestuft: bis zu 10 Millionen Euro bei besonders wichtigen, bis zu 7 Millionen Euro bei wichtigen Einrichtungen. Eine Umsatzkopplung greift erst oberhalb eines Gesamtumsatzes von 500 Millionen Euro.
Mindestens einmal jährlich — auch wenn weder die DSGVO noch das BSI-Gesetz einen festen Turnus vorgeben. Aufsichtsbehörden und die einschlägigen Standards ISO/IEC 27001 und BSI-Grundschutz gehen übereinstimmend von einem jährlichen Rhythmus aus. Der Grund ist inhaltlich: Angriffsmethoden und rechtliche Anforderungen ändern sich fortlaufend, einmalige Schulungen veralten schnell. Anlassbezogen ist zusätzlich zu schulen — bei Einführung neuer IT-Systeme, nach Sicherheitsvorfällen, bei wesentlichen Rechtsänderungen und beim Eintritt neuer Mitarbeitender. Für besonders exponierte Bereiche wie IT-Administration, Personalwesen und Buchhaltung empfehlen sich kürzere Abstände und vertiefende Module.
In Ziel, Tiefe und Adressatenkreis. Die Mitarbeiterschulung ist eine Sensibilisierung: Sie vermittelt in etwa 20 bis 45 Minuten die Grundsätze der DSGVO, die Betroffenenrechte, den Umgang mit personenbezogenen Daten im Arbeitsalltag, das Verhalten bei Datenpannen und die internen Ansprechpersonen. Die Qualifikation zum Datenschutzbeauftragten ist eine Fachausbildung über mehrere Tage. Sie behandelt Rechtsgrundlagen, technische und organisatorische Maßnahmen, Datenschutz-Folgenabschätzung, Auftragsverarbeitung, internationale Datentransfers und die Kommunikation mit Aufsichtsbehörden. Rechtlich unterscheiden sie sich ebenfalls: Die Fachkunde des Datenschutzbeauftragten ist Bestellungsvoraussetzung nach Artikel 37 Absatz 5 DSGVO und mit fortlaufender Fortbildungspflicht verbunden. In Deutschland ist ein Datenschutzbeauftragter nach § 38 BDSG zu benennen, sobald in der Regel mindestens 20 Personen ständig mit automatisierter Verarbeitung befasst sind.
Unterweisungen und Weiterbildungen für Unternehmen und öffentliche Auftraggeber – auditsicher dokumentiert und praxisnah.
Jetzt Kontakt aufnehmenHinweis: Texte, Bilder und Videos auf dieser Website wurden teilweise mit Künstlicher Intelligenz generiert.
Alle Inhalte dienen der Information und wurden sorgfältig journalistisch geprüft, erheben jedoch keinen Anspruch auf Vollständigkeit oder rechtliche Verbindlichkeit.