S106
·
Weiterbildung

Cyber Resilience Act: Anforderungen an Hard- und Software

Der Cyber Resilience Act stellt Sicherheitsanforderungen an Hard- und Software mit digitalen Elementen über den gesamten Lebenszyklus. Sie lernen, wie Konformitätsbewertung, Meldepflichten und CE-Kennzeichnung ablaufen.

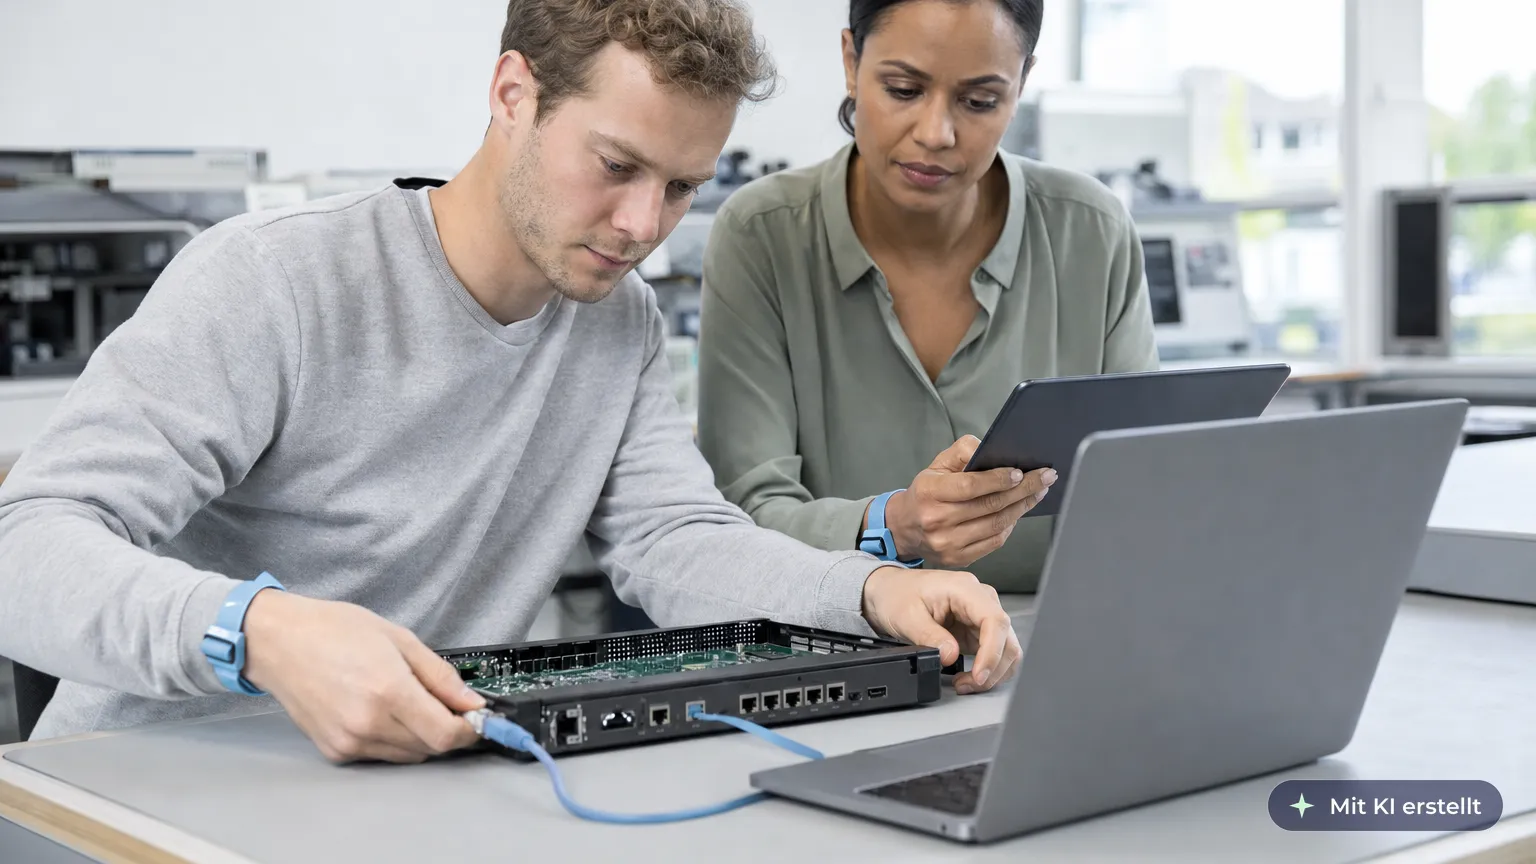
Entwickler spielt am Prüfplatz ein Sicherheitsupdate auf ein Testgerät, eine Kollegin dokumentiert die Prüfung
Dauer

55 Min.

Format

Multimodal

Sprachen

Über 30 Sprachen

Nachweis

Teilnahmebescheinigung

Herausforderung

Der Cyber Resilience Act (Verordnung (EU) 2024/2847) macht Cybersicherheit zur Voraussetzung für das Inverkehrbringen vernetzter Produkte in der EU – von Smart-Home-Geräten über Industriesteuerungen bis zu Software. Hersteller müssen Security by Design nachweisen, Schwachstellen im Supportzeitraum beheben, aktiv ausgenutzte Schwachstellen binnen 24 Stunden an ENISA melden und ab Dezember 2027 vollständige Konformität sicherstellen. Auch Importeure und Händler tragen Pflichten; Verstöße können mit bis zu 15 Mio. € oder 2,5 % des Umsatzes geahndet werden.

Lernziele
  • Sie überblicken Anwendungsbereich, Produktkategorien und Zeitplan des Cyber Resilience Act.
  • Sie verstehen die grundlegenden Cybersicherheitsanforderungen und das Schwachstellenmanagement.
  • Sie wissen um die Konformitätsbewertungsverfahren für Standard-, wichtige und kritische Produkte.
  • Sie sind mit den Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle vertraut.
  • Sie kennen die Pflichten von Herstellern, Importeuren und Händlern sowie die technische Dokumentation und CE-Kennzeichnung.
Agenda
00 Grundlagen und Anwendungsbereich des CRA
01 Sicherheitsanforderungen über den Produktlebenszyklus
02 Schwachstellenmanagement und Meldepflichten
03 Konformitätsbewertung und CE-Kennzeichnung
04 Pflichten der Wirtschaftsakteure und Sanktionen
05 Fazit
06 Lernerfolgskontrolle inkl. Zertifikat
Zielgruppe

Produktverantwortliche, Entwicklungsleitung, Product Security und Compliance in Unternehmen, die Hard- oder Software mit digitalen Elementen herstellen, importieren oder vertreiben.

Führende Organisationen vertrauen Bridgly

Logo von Ols
Logo von Ols
Logo von Ols
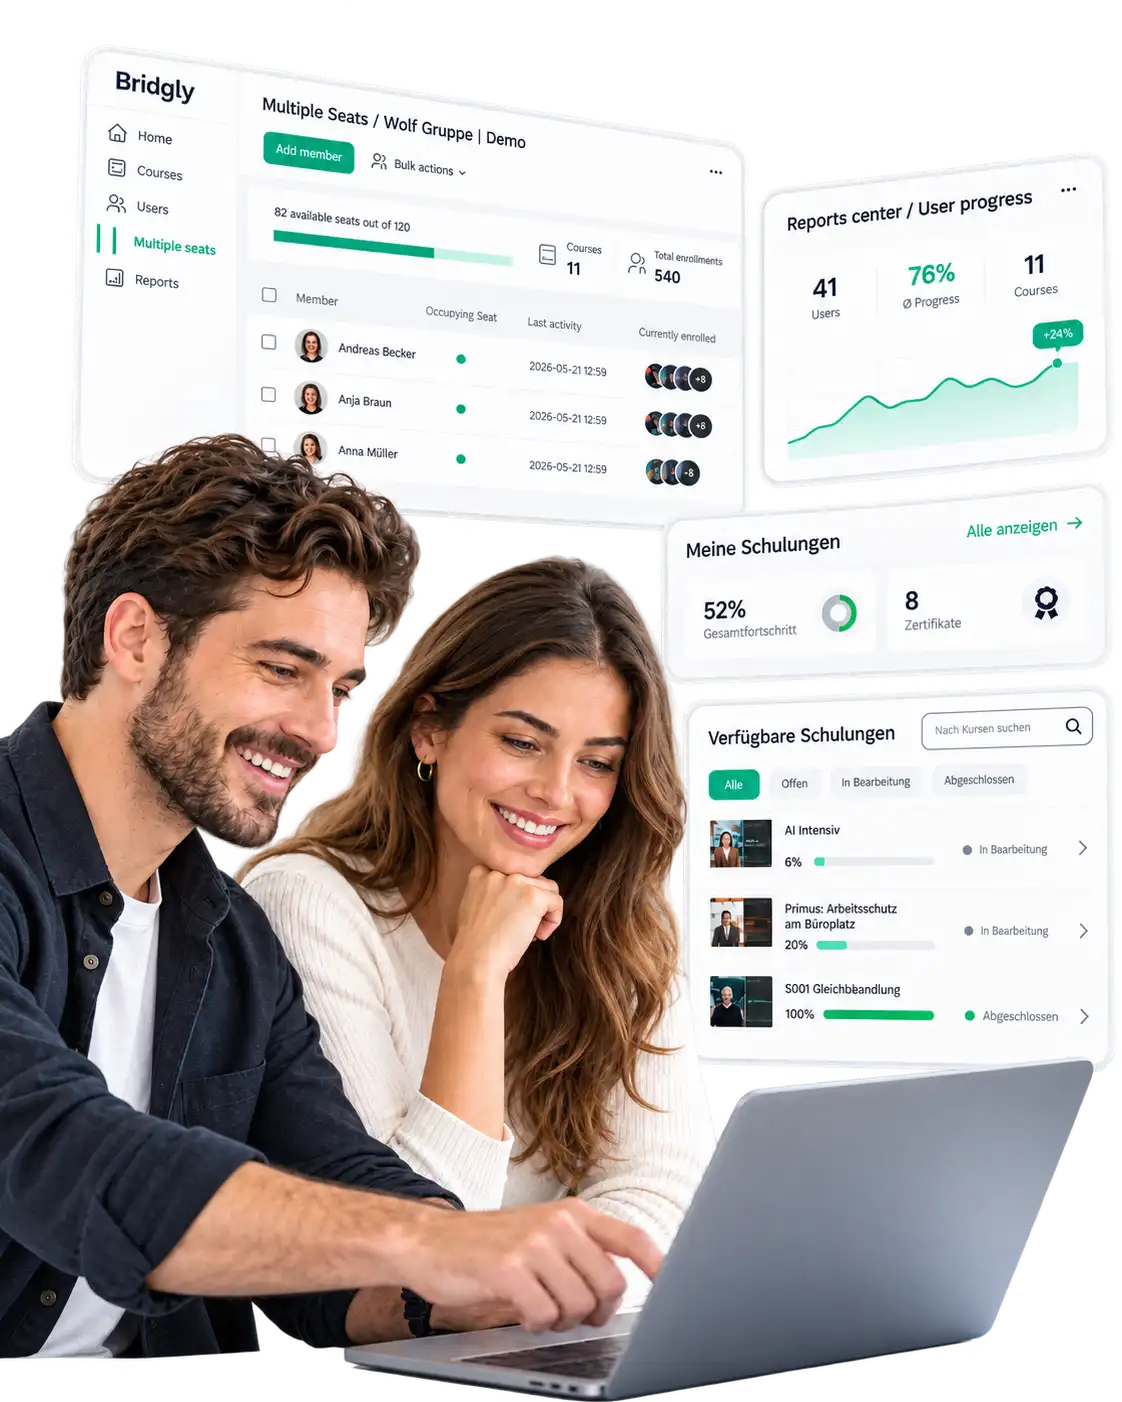
Mann und Frau sitzen gemeinsam am Laptop und die Lernplatform an
Sie entscheiden, wo Ihre Schulung läuft.

Bereitstellung nach Wunsch

Bridgly ist der einfachste Weg, Schulungen zu verwalten, zuzuweisen und zu dokumentieren. Für bestehende LMS stellen wir die Schulungen auch als SCORM bereit.

Einfache Verwaltung

Weisen Sie Schulungen automatisch zu und verwalten Sie Teilnehmende, Fristen und Wiederholungen zentral.

Automatisiertes Reporting

Alle Teilnahmen und Abschlüsse werden zentral dokumentiert und sind jederzeit für Nachweise und Audits abrufbar.

FAQ

Häufig gestellte Fragen

Hier finden Sie die wichtigsten Antworten.

Sind Datenschutz-Schulungen für Mitarbeitende nach DSGVO Pflicht?
Vor welchen Cyber-Bedrohungen sollten Unternehmen ihre Mitarbeitenden schulen?
Welche Folgen hat eine fehlende Datenschutz-Schulung bei einer Datenpanne?
Welche Schulungspflichten ergeben sich aus NIS-2 und dem BSI-Gesetz?
Wie oft müssen Datenschutz- und IT-Sicherheits-Schulungen wiederholt werden?
Worin unterscheidet sich eine DSGVO-Schulung für Mitarbeitende von der Qualifikation zum Datenschutzbeauftragten?
Kontakt

Schulen Sie Ihre Mitarbeitenden rechtssicher und nachweisbar

Unterweisungen und Weiterbildungen für Unternehmen und öffentliche Auftraggeber – auditsicher dokumentiert und praxisnah.

Jetzt Kontakt aufnehmen
Eine Hand blättert in einem grauen Ringordner mit Tabellen, dahinter ein aufgeklappter Laptop

Hinweis: Texte, Bilder und Videos auf dieser Website wurden teilweise mit Künstlicher Intelligenz generiert.
Alle Inhalte dienen der Information und wurden sorgfältig journalistisch geprüft, erheben jedoch keinen Anspruch auf Vollständigkeit oder rechtliche Verbindlichkeit.