
Der Digital Operational Resilience Act gilt seit Januar 2025 unmittelbar für Banken, Versicherungen und weitere Finanzunternehmen. Sie lernen IKT-Risikomanagement, Vorfallmeldung, Resilienztests und Drittparteienmanagement.
55 Min.
Multimodal
Über 30 Sprachen
Teilnahmebescheinigung
Seit dem 17. Januar 2025 gilt DORA (Verordnung (EU) 2022/2554) unmittelbar für Kreditinstitute, Versicherungen, Wertpapierfirmen, Zahlungsdienstleister und weitere Finanzunternehmen. Die Verordnung verlangt ein IKT-Risikomanagement, die Meldung schwerwiegender IKT-Vorfälle innerhalb enger Fristen, regelmäßige Resilienztests und eine strenge Steuerung von IKT-Drittdienstleistern, einschließlich eines Informationsregisters. Das Leitungsorgan trägt die volle Verantwortung und muss nachweislich geschult sein, und die Aufsicht prüft die Umsetzung bereits.
00 Grundlagen und Anwendungsbereich von DORA
01 IKT-Risikomanagement und Governance
02 Meldung IKT-bezogener Vorfälle
03 Tests der digitalen operationalen Resilienz
04 Management des IKT-Drittparteienrisikos und Informationsaustausch
05 Fazit
06 Lernerfolgskontrolle inkl. Zertifikat
Geschäftsleitung, IT-, Risiko- und Compliance-Verantwortliche sowie Auslagerungsbeauftragte in Banken, Versicherungen und anderen Finanzunternehmen.
Führende Organisationen vertrauen Bridgly


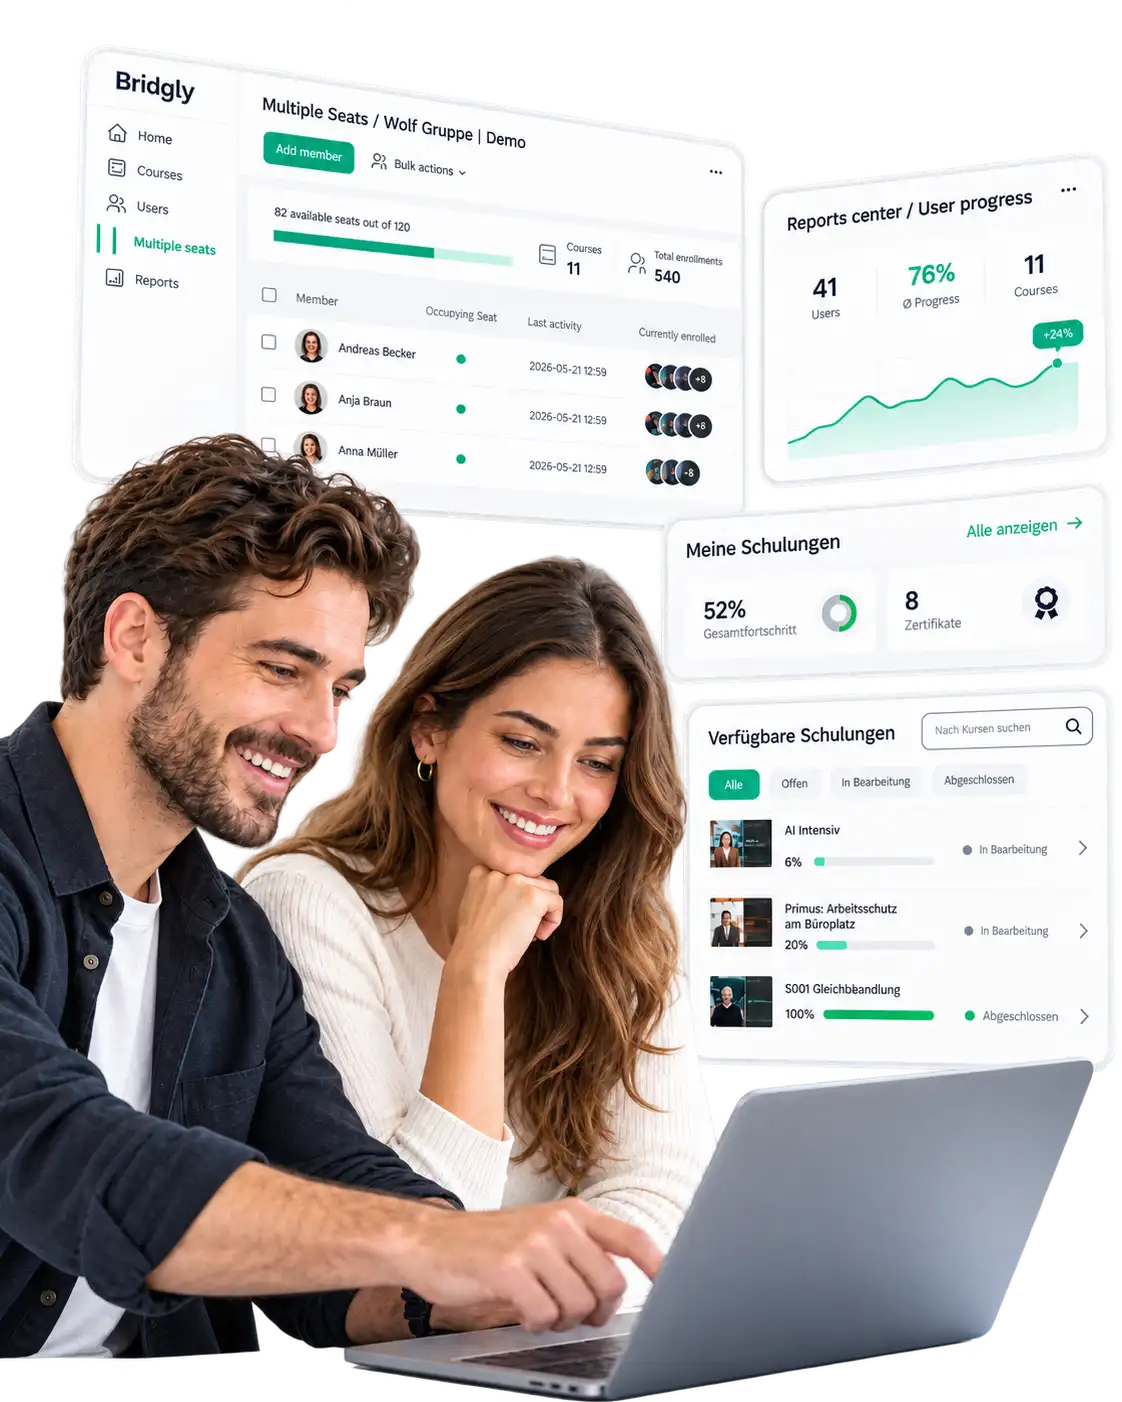
Unsere Plattform bündelt alle Funktionen des Schulungsmanagements von der Planung bis zum Reporting an einem Ort.
Schulungs-Organisation
Legen Sie fest, wer wann mit welchen Inhalten geschult wird.
Schulungs-Dokumentation
Sehen Sie jederzeit, wer wann welche Inhalte abgeschlossen hat.
Teilnehmende verwalten
CSV-Import, Lerngruppen und Zugriffsrechte an einer Stelle.
Automatisch
erinnern
Fristen und wiederkehrende Schulungen laufen automatisch.
Hier finden Sie die wichtigsten Antworten.
Unterweisungen und Weiterbildungen für Unternehmen und öffentliche Auftraggeber – auditsicher dokumentiert und praxisnah.
Jetzt Kontakt aufnehmen
Bridgly ist der europäische Schulungspartner für auditsichere, individuelle und automatisierte Unterweisungen und Weiterbildungen.
 Wir unterstützen die IHK-Initiative Pack ma's digital, um der Wirtschaft in Oberbayern bei der Digitalisierung weiter zu helfen und die Zukunft des Standorts zu sichern.
Hinweis: Texte, Bilder und Videos auf dieser Website wurden teilweise mit Künstlicher Intelligenz generiert.
Alle Inhalte dienen der Information und wurden sorgfältig journalistisch geprüft, erheben jedoch keinen Anspruch auf Vollständigkeit oder rechtliche Verbindlichkeit.